次世代のビジネスをつくる、実装と教育のメディア。
検索メニュー
キーワードで探す
この記事は、パンハウスが2026年11月11日に開いた自社ウェビナー「その情報、AIに入れて大丈夫?——禁止せずに全社で使うための、社内AIのセキュリティ対策」の内容をまとめたものです。
「この顧客リスト、AIに入れて大丈夫ですか?」——研修やご相談の場で、いちばん多く受ける質問です。判断できないまま止まってしまい、「ここまでAIでできれば楽になるのに、入れていいか分からず最後まで作れなかった」という声も少なくありません。
このウェビナーでも、申込時のアンケートで最も多かった不安は「社員が無断でAIを使い、情報を入れてしまうこと」で、社内のルールが「作成中」または「まだない」という回答が6割を占めました。総務省の「令和8年版 情報通信白書」でも、日本企業が生成AIで懸念するリスクとして最も多く挙がったのは社内情報の漏えいなどのセキュリティリスクで、全社的な指針やガイドラインを整備していると答えた企業は41.1%にとどまっています。
ここからは、ウェビナーでお話しした内容に沿って、個人情報や機密情報をどのAIまでなら入れてよいかを、情報の4段階とAIの4レベルの掛け算で整理します。最後に、そのまま社内で使える早見表を載せています。
先に結論をお伝えします。個人情報や機密情報をAIに入れてよいかは、次の2つで決まります。
社員が個人で契約しているAIには、公開済みの情報以外は入れない。会社が契約しているAIには、確かめるべきことを確かめたうえで、情報の段階に応じて入れる——これが基本の線です。
よくある誤解は「有料プランなら安全」というものです。たとえば、社員が自分で払っている個人向けの有料AIと、会社のアカウントで使う Microsoft Copilot Chat に、同じ見積書を入れて要約させたとします。返ってくる答えはほとんど同じですが、会社が守れるのは後者だけです。会社が契約していれば、アカウントを止める、使った記録を見る、データを残す期間を決める、といったことができます。個人の契約では、どれもできません。
2026年は、サイバー攻撃による大規模な情報漏えいが急増しています。MM総研の集計(ITmediaの報道による)では、サイバー攻撃による100万件を超える漏えい事案(可能性を含む)は、2025年の12件に対し、2026年は10月末時点で45件にのぼりました(AIが原因という意味ではありません)。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて入っています。
一方、AIへの入力が原因で公表された事例を見ると、外からの攻撃ではなく、業務の中で人が入れてしまったケースが目立ちます。
どちらも、入れた情報が第三者に渡って被害が出たとは発表されていません。それでも会社としては公表し、説明しなければなりません。怖がりすぎる必要はありませんが、「何を、どこまで入れてよいか」を会社として説明できる状態にしておくことが大切です。
そもそも、なぜAIに入れてはいけない情報があるのでしょうか。漏れるとは、見せてはいけない人に見えてしまうことです。AIの場合、見えてしまう相手は大きく3つあります。
AIに入れてよいかを考えるときは、この3つの相手に見えないかを確かめることになります。
まず、社内の情報を「誰まで見てよいか」で4つの段階に分けます。
| 情報の段階 | よくある例 |
|---|---|
| 誰でも | ホームページ、発表済みのニュースリリース |
| 社員なら誰でも | 就業規則、全社会議の議事録 |
| 部署の人だけ | 顧客との見積、取引先から預かった資料、顧客リスト |
| 指名した人だけ | M&Aの検討、社員の病歴、発表前の決算 |
迷ったときは、上から順に「社外の誰が見てもよい?」「社員なら誰でも見てよい?」「その部署の人なら見てよい?」と問い、最初に「はい」になった段階に分類します。どれも「いいえ」なら「指名した人だけ」です。
段階の名前は、自社の情報区分に置き換えてかまいません。たとえば「社外秘」を「社員なら誰でも」、「部外秘」を「部署の人だけ」、「極秘」を「指名した人だけ」に対応させる、といった形です。
個人情報は、4段階とは別の特別な扱いをするのではなく、どれかの段階に当てはめて考えます。顧客リストなら「部署の人だけ」、社員の病歴なら「指名した人だけ」です。
段階の違う情報が混ざっている資料は、より狭い段階に分類します。
次に、情報を入れる先のAIを4つのレベルに分けます。違いは、データを誰が預かり、誰が契約し、誰がルールを決めるかです。
| レベル | データを預かるのは | 契約しているのは | ルールを決めるのは |
|---|---|---|---|
| レベル0:個人契約のAI | AIの会社 | 社員個人 | AIの会社 |
| レベル1:法人契約のAI | AIの会社 | 自社 | AIの会社(設定の一部は自社が選ぶ) |
| レベル2:自社のクラウド環境 | クラウドの会社 | 自社 | 自社 |
| レベル3:社内サーバー | 自社 | なし(社内で完結) | 自社 |
レベル2は、AWS・Microsoft Azure・Google Cloud などのクラウドに自社専用の環境を用意し、その中でAIのモデルを動かす形です。社内に置くはずのサーバーを、クラウドの会社に置いているイメージです。
注意したいのは、レベルは安全の順位ではないことです。数字が大きいほど、自社で決められる範囲が広くなりますが、その分、自社で確かめて設定しなければならないことも増えます。決めずに使えば、守られません。
レベルは製品の名前ではなく、アカウントと動かす場所で決まります。同じ Copilot Chat でも、会社のアカウントで使えばレベル1、個人のアカウントで使えばレベル0です。会社のカードで支払っていても、情報システム部門が止められない契約は、レベル0として扱います。ウェビナーの参加者アンケートでは、社員がいちばん使っているAIが個人契約という会社が4割、法人契約という会社が6割でした。
レベル0のAIは、会社がアカウントを止めることも、使った記録を見ることも、データを残す期間を決めることもできません。学習に使わない設定にしていても、この3つは変わりません。共有リンクの設定を本人がよく分からないまま操作すれば、情報がネットに出てしまうこともあります。
一方で、禁止するだけでは止まりません。会社の配ったAIが使いにくければ、社員は自分で契約したAIに戻っていきます。まずは使いやすい法人契約のAIを用意し、そちらに移ってもらうことが最初の一歩です(詳しくはシャドーAIとはで整理しています)。
ChatGPT・Claude・Gemini・Copilot などを法人契約で使っていれば、多くの場合、入力が学習に使われない扱いになっています。ただし、それだけで「何を入れても大丈夫」とはなりません。次の点を、使うAI(製品・プラン)ごとに確かめます。
会社のアカウントで使う Copilot であれば、次のような管理が会社側でできます。
こうした設定を誰が見て、どう決めるかまで決めておくことで、初めて「会社が守れる」状態になります。
レベル2では、法人契約では選べなかったことを自社で決められます。
逆に言えば、これらを決めなければ、法人契約のAIを使うのとほとんど変わりません。情報システム部門が決めて、文書に残しておく必要があります。また、クラウドの会社が不正利用の点検のために中身を確認することがあり、それを許容できるかも確かめる点です。
レベル3は、社内にAIが動くサーバーを置き、外とのつながりを切ることもできる形です。誰が使えるか、どの部署の情報を扱うか、会話の記録を誰が見られるかまで、すべて自社で設定できます。自由度は最も高い一方、用意と運用の手間も最も大きくなります。
ここまでの内容を、1枚の表にまとめます。
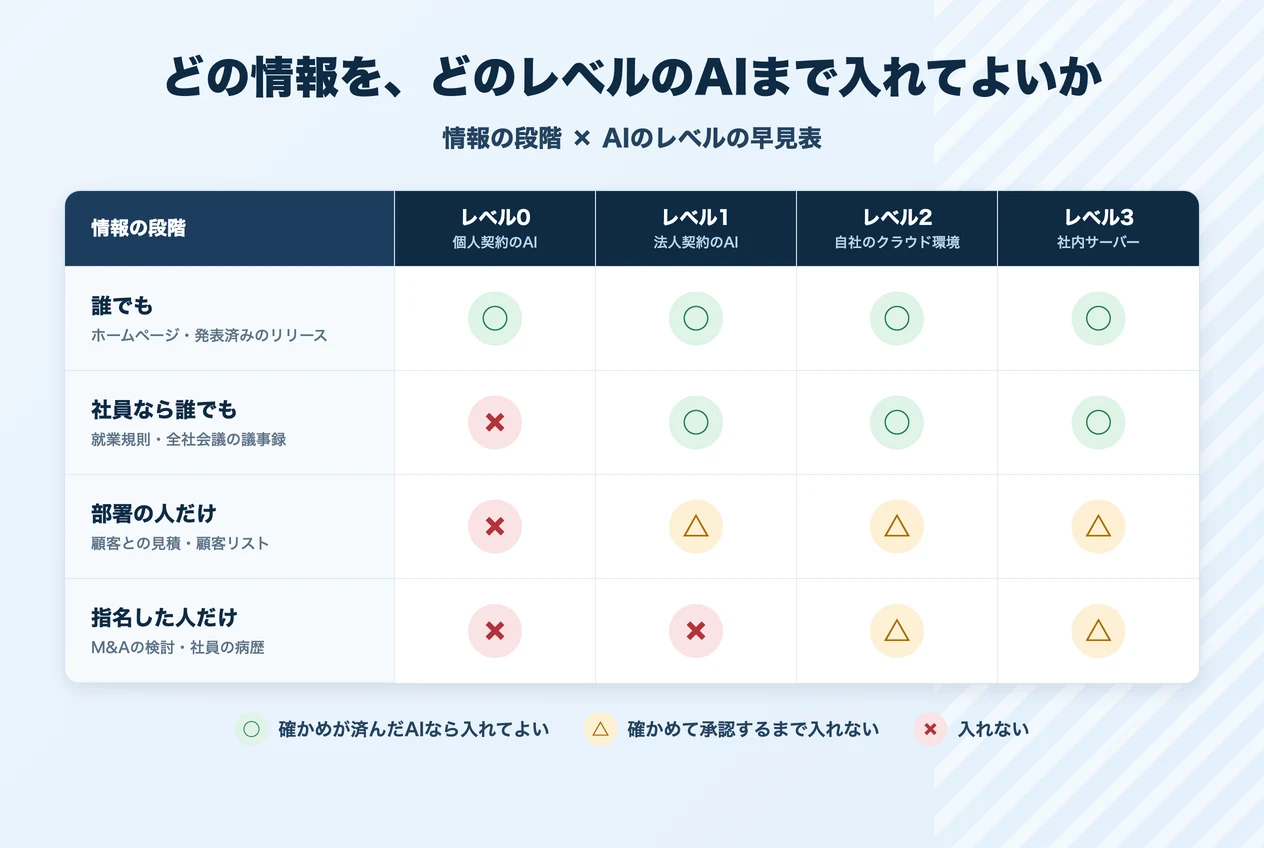
△は、文書ごとに毎回判断するものではありません。情報システム部門などが、AI(製品・プラン)と使い道ごとに1回確かめ、○か×に書き換えます。確かめる人と期限も書いておきます。
「部署の人だけ」の情報は、レベル1〜3のどれでも△です。会話の記録を見られる人を絞ること、AIに探させる範囲をその部署の資料に限ることが条件になります。この点は、レベルを上げても自動的には解決しません。
この表は、自社の線引きを考える最初のたたき台です。印は、自社の規程や契約内容に合わせて付け直してください。
表で○になったAIでも、個人情報を入れるときは、使う目的をはっきりさせ、名前など本人が分かる部分を伏せてから入れるのが基本です。使い終わったら、会話の履歴やアップロードしたファイルを残したままにしないことも大切です。個人情報保護委員会も、生成AIサービスに個人情報を入力する際は利用目的の範囲内であることを十分に確認するよう注意を呼びかけています。
会話の履歴やメモリは消せますが、それで入れたこと自体がなかったことにはなりません。特に、入力を学習に使う設定がオンの状態で入れた情報は、後から設定をオフにしても取り戻せません。入れる前に線を引いておくことが大切です。
効果が大きいのは、まさにそうした業務です。まずは、名前など本人が分かる部分を手元で伏せてから入れる方法があります。それでも難しい場合は、レベル3の社内サーバーを用意し、その中だけで扱う方法もあります。
「このAIでは、できない」と感じる理由の多くは、指示の出し方や情報の渡し方を知らないことです。会社が選んだAIでも、使い方を身につければ十分に成果は出ます。公式のAIを決めることと、その使い方を学ぶ機会を用意することは、セットで考える必要があります。
多くの会社にとっては、法人契約のAIを用意して、確かめるべきことを確かめれば、日常の業務で使う範囲は十分にカバーできます。そのうえで、取引先から「国内でしか処理しないこと」といった条件を求められる場合に、自社クラウドや社内サーバーを検討する——その判断の土台として、まずは自社の早見表を1枚つくるところから始めてみてください。
AIのセキュリティ全体の考え方は会社でAIを使う前に、入力が学習に使われる仕組みは「AIが学習する」とはどういうことかでも解説しています。

 お役立ち資料